¶ Spoofing
¶ Para que serve
Mostrar trafego com endereco de origem forjado saindo da sua rede. E a evidencia
de que o filtro BCP38 na borda do cliente esta faltando ou furado.
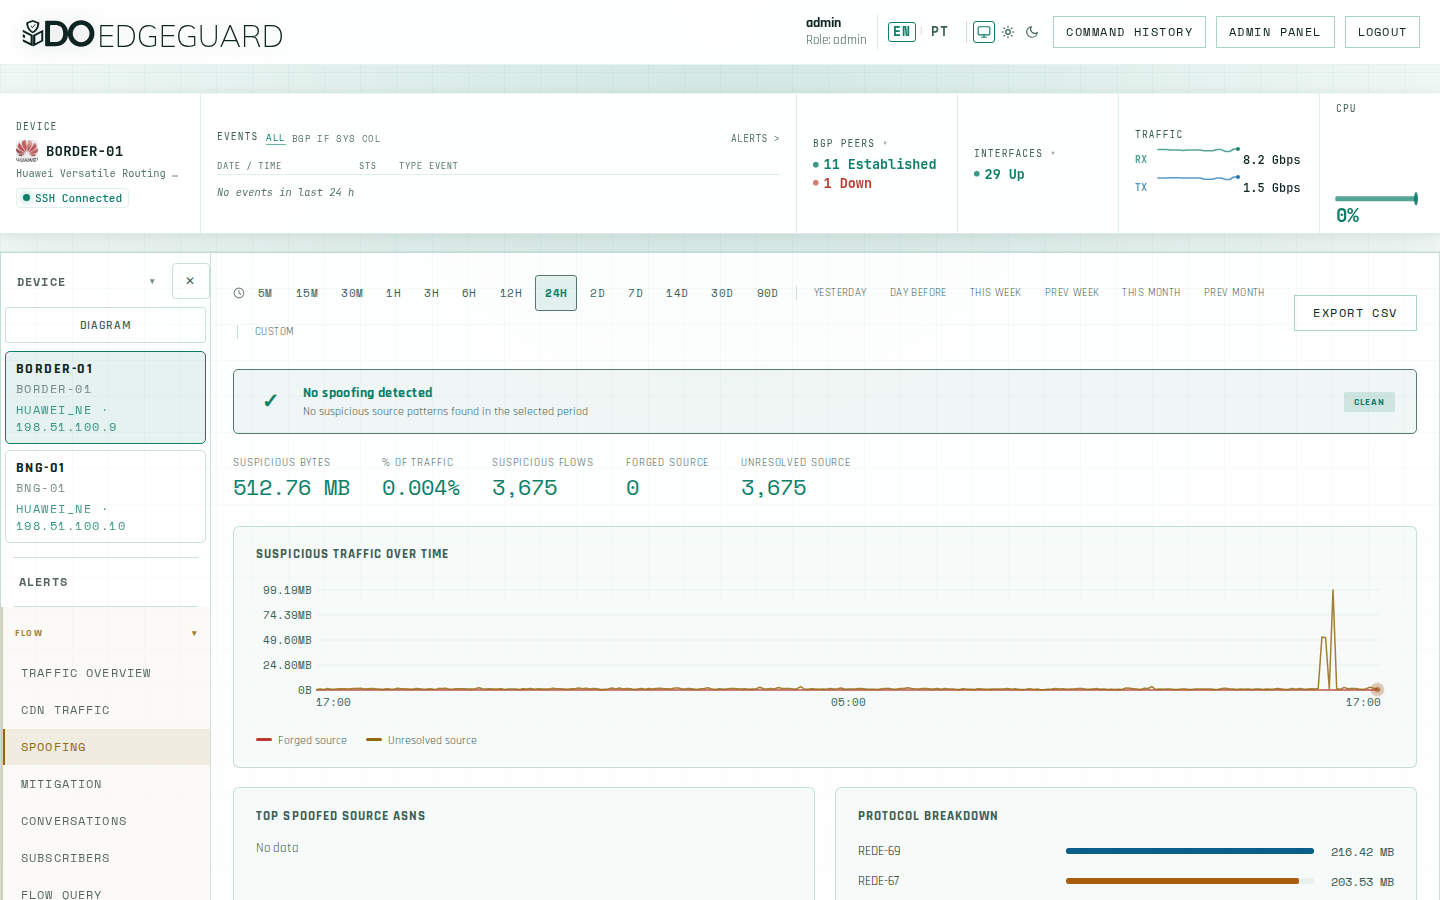
Ambiente de um beta tester. Enderecos, prefixos, ASNs, nomes de rede e nomes de equipamento foram substituidos.
¶ O que a tela mostra
Uma tarja de estado no topo (limpo ou atencao) e cinco indicadores:
| Indicador | Como ler |
|---|---|
| Bytes suspeitos | Volume forjado no periodo |
| Percentual do trafego | O mesmo volume contra todo o trafego do equipamento |
| Fluxos suspeitos | Quantos fluxos entraram na conta |
| Origem forjada | Origem pertence a uma rede conhecida, alta confianca |
| Origem nao resolvida | Origem sem ASN, tipicamente RFC1918 ou CGNAT vazando |
Abaixo vem a linha do tempo das duas categorias, os ASNs de origem mais usados,
a quebra por protocolo e a tabela de amostras.
¶ Como ler
Origem forjada e origem nao resolvida sao problemas diferentes. Forjada e um
pacote que diz vir de uma rede que nao e sua nem do seu cliente. Nao resolvida e
endereco privado escapando para o transito: erro de NAT, quase sempre.
Cada amostra aponta a interface de entrada. Essa interface e a porta do
cliente que originou o pacote. E por ali que o filtro entra.
A tabela leva para a consulta de fluxo. Clicar em uma origem abre a Consulta
de fluxo ja filtrada por aquele endereco.
Volume pequeno e o esperado. Spoofing e medido em megabytes contra terabytes
de trafego normal. O numero que importa e a existencia, nao o tamanho.
¶ Quando desconfiar
- Uplink nao marcado vira falso positivo. Se as interfaces de transito e de
IX nao estao marcadas como uplink, trafego de passagem aparece como spoofing. - Tabela vazia nao prova rede limpa. Prova que nada foi visto na janela, com
a amostragem em uso. - CGNAT esconde o autor. Sem o prefixo IPv6 delegado, a origem para na porta
do concentrador, nao no assinante.